


Regulatorische Rahmenwerke werden jedes Jahr komplexer und erstrecken sich über mehrere Jurisdiktionen, während sie zunehmend detaillierte Dokumentation erfordern. Was früher eine einfache Checkliste war, erfordert nun umfassende Audit-Trails, Risikobewertungen und kontinuierliche Überwachung. Gleichzeitig sind die Strafen für Nicht-Compliance schwerwiegend genug geworden, um operative Lizenzen zu gefährden, massive Geldstrafen auszulösen und sorgfältig aufgebaute Reputationen zu zerstören.
Diese Komplexität erklärt, warum immer mehr Organisationen auf spezialisierte Compliance-Management-Software setzen. Anstatt sich auf fragmentierte Systeme und menschliches Gedächtnis zu verlassen, schaffen diese Tools strukturierte Ansätze zu regulatorischen Verpflichtungen. Sie automatisieren die mühsame Arbeit der Fristenüberwachung und bieten gleichzeitig die Dokumentation und Überwachung, die moderne Compliance erfordert.
Dieser Leitfaden untersucht, was Software für behördliche Compliance tatsächlich tut, warum sie für viele Organisationen unverzichtbar geworden ist, und wie Sie eine Lösung wählen, die zu Ihren spezifischen Anforderungen passt. Wir werden die Schlüsselfunktionen dieser Tools untersuchen, beliebte derzeit verfügbare Lösungen überprüfen und einen praktischen Auswahlprozess durchgehen, der Ihnen helfen kann, teure Fehler - sowohl bei der Compliance als auch beim Softwarekauf - zu vermeiden.
Was ist Software für behördliche Compliance und warum benötigen Sie eine?
Das Management der behördlichen Compliance stellt einen systematischen Ansatz dar, um Organisationsaktivitäten mit internen Richtlinien und externen behördlichen Anforderungen zu vereinbaren. Dies umfasst Industriestandards, Gesetzgebung und die Erwartungen von Auditors und Behördenvertretern, die Ihren Sektor beaufsichtigen.
Stellen Sie sich Compliance-Management als die Schaffung eines zuverlässigen Rahmens vor, in dem nichts Wichtiges übersehen wird. Jede Anforderung wird dokumentiert, jede Frist wird nachverfolgt, und jede verantwortliche Person weiß genau, was sie erreichen muss und wann.
Software für behördliche Compliance nimmt diesen systematischen Ansatz und automatisiert einen großen Teil der schweren Arbeit. Diese Softwarelösungen handhaben die mühsame Arbeit der Verfolgung regulatorischer Verpflichtungen, der Zuweisung von Aufgaben an die richtigen Personen, der Überwachung des Compliance-Status, der Erfassung von Belegen und der Erstellung der Berichte, die Behörden erwartet zu sehen.
Die Software schafft im Wesentlichen Struktur um regulatorische Informationen, die sonst in verstreuten E-Mails, gemeinsamen Laufwerken und den Köpfen einzelner Teammitglieder existieren könnten. Sie weist klare Verantwortlichkeiten zu, etabliert Kontrollpunkte mit automatischen Erinnerungen und unterhält den Dokumentations-Trail, den interne und externe Audits erfordern.
Berücksichtigen Sie die praktischen Aufgaben, die Compliance-Software typischerweise ausführt:
- Überwachung von Fristen für Berichterstattungen und Audit-Vorbereitungen
- Zuweisung verantwortlicher Personen und Verfolgung des Abschluss-Status von Aufgaben
- Speicherung von Vorschriften und Richtlinien mit ordnungsgemäßer Versionskontrolle
- Integration mit Dokumentenverwaltungssystemen und Daten-Repositorys
- Regelmäßige Überprüfung auf Aktualisierungen bestehender Vorschriften und neue Anforderungen
| Aufgabenkategorie | Beispielaktivitäten | Vorteil |
| Fristenüberwachung | Berichterstattungen, Audit-Vorbereitungserinnerungen | Verhindert versäumte Fristen |
| Aufgabenzuweisung & Verfolgung | Zuweisung von Verantwortlichkeiten, Verfolgung des Aufgabenabschlusses | Verantwortlichkeit & Transparenz |
| Dokumentenverwaltung | Speicherung von Richtlinien, Versionskontrolle | Einfacher Zugriff, reduziert Verwirrung |
| Behördliche Aktualisierungen | Überwachung von Änderungen an Gesetzen/Standards | Erhält aktuelle Compliance |
| Integration | Synchronisierung mit Dokument-/Datenverwaltungssystemen | Reduziert Verdoppelung/Fehler |
👉Gibt es einen Unterschied zwischen Software für behördliche Compliance und Software für behördliche Compliance-Verwaltung? Software für behördliche Compliance und Lösung für behördliche Compliance-Verwaltung sind im Wesentlichen dieselbe Sache, wobei die Begriffe auf dem Markt austauschbar verwendet werden. Das Wort "Verwaltung" wird manchmal hinzugefügt, um zu betonen, dass diese Tools nicht nur Compliance-Anforderungen verfolgen, sondern Organisationen aktiv dabei helfen, den gesamten Compliance-Prozess von der Planung bis zur Ausführung bis zur Berichterstattung zu verwalten.
Warum Software für behördliche Compliance wichtig ist
Die Folgen von Compliance-Verstößen gehen weit über einfache Unbequemlichkeit hinaus. Organisationen sehen sich zunehmend schweren Strafen für Compliance-Ausfälle ausgesetzt, was Prävention eher notwendig als optional macht.
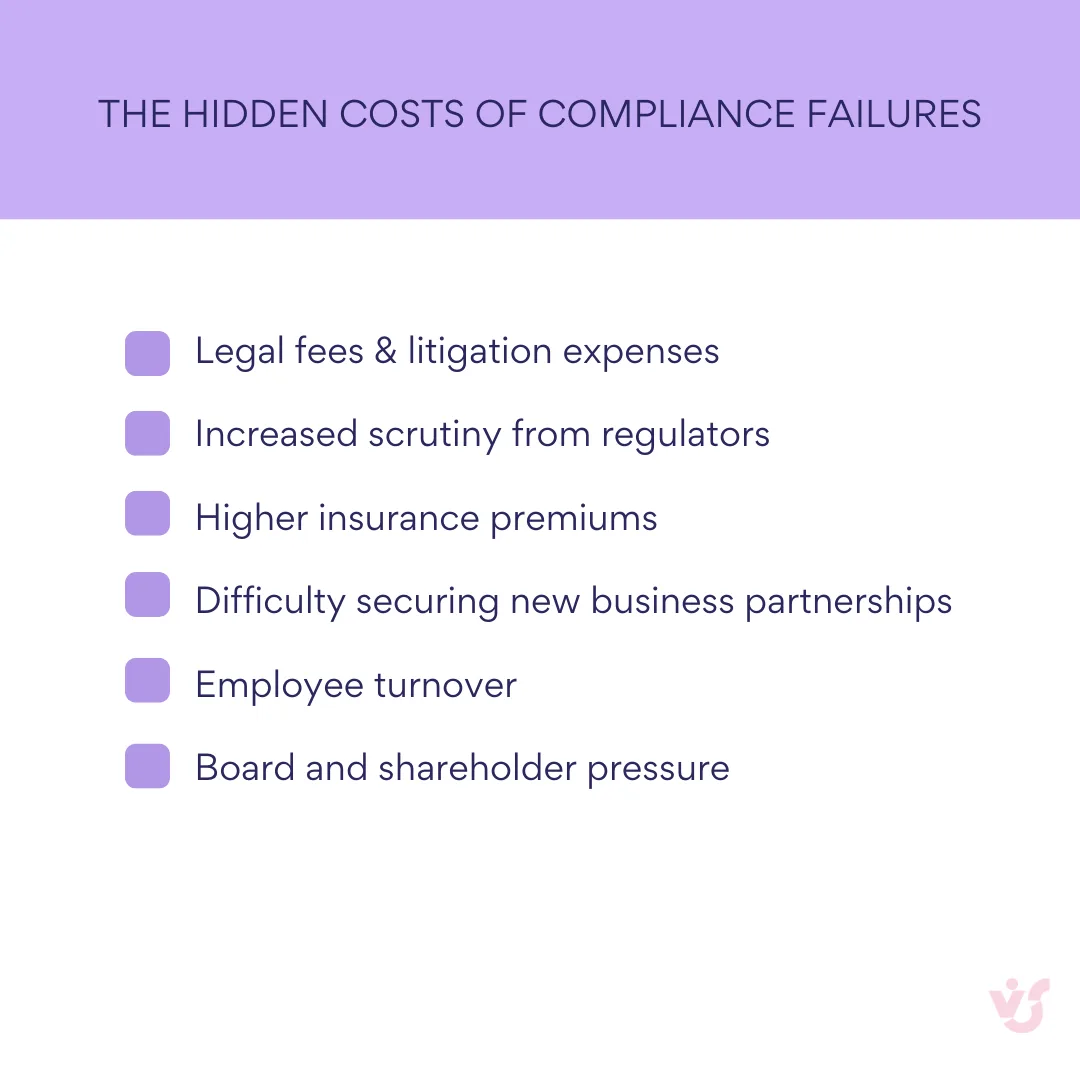
Finanzielle Sanktionen stellen die unmittelbarste Bedrohung dar. Behördliche Geldstrafen können sich auf Millionen von Dollar belaufen, besonders in Sektoren wie Bankwesen und Gesundheitswesen, wo Verbraucherschutz vorrangig ist. Verlorene Verträge folgen oft, da Kunden zögern, mit Organisationen zu arbeiten, die schlechte Compliance-Praktiken zeigen.
Rechtliche Folgen können noch schädlicher sein. Behördliche Verstöße führen häufig zu Klagen, und in schweren Fällen können Behörden Geschäftsaktivitäten vollständig blockieren, bis die Compliance wiederhergestellt ist. Einige Organisationen verlieren ihre Betriebslizenzen und verlieren dadurch faktisch ihre Fähigkeit, in ihren gewählten Märkten zu funktionieren.
Reputationsschaden, obwohl schwer zu quantifizieren, erweist sich oft als kostspieliger langfristig. Nachrichten über Compliance-Ausfälle verbreiten sich schnell, besonders in professionellen Netzwerken, wo Vertrauen wesentlich ist. Kunden, Investoren und Geschäftspartner können ihre Beziehungen zu Organisationen, die grundlegende behördliche Anforderungen nicht zu bewältigen scheinen, überdenken.
Digitale Compliance-Tools adressieren diese Risiken, indem sie die menschlichen Faktoren minimieren, die die meisten Compliance-Ausfälle verursachen. Sie reduzieren die Abhängigkeit von individuellem Gedächtnis und manuellen Verfolgungssystemen, die unter Druck unvermeidlich zusammenbrechen.
Diese Tools bieten Transparenz, die den Compliance-Status organisationsweit sichtbar macht und proaktive Problemlösung anstelle von reaktiver Schadenskontrolle ermöglicht. Sie verteilen Verantwortung klar über Abteilungen und Rollen und eliminieren die Verwirrung, die oft zu versäumten Fristen führt.
Am wichtigsten ist, dass sie vorhersehbare Prozesse schaffen, die Compliance-Zwischenfälle reduzieren. Wenn jeder weiß, was wann geschehen muss, und automatisierte Systeme sicherstellen, dass nichts vergessen wird, können sich Organisationen auf ihr Kerngeschäft konzentrieren, anstatt ständig Compliance-Probleme zu bekämpfen.
Die Tools vereinfachen auch Interaktionen mit externen Auditors, indem sie die Dokumentation und Audit-Trails bereitstellen, die behördliche Überprüfungen erfordern. Anstatt nach dem Ereignis zu versuchen, Compliance-Aktivitäten zu rekonstruieren, können Organisationen Echtzeit-Belege ihrer Compliance-Bemühungen bereitstellen.
Wer benötigt Software für behördliche Compliance
Mittlere und große Organisationen, die in stark regulierten Branchen tätig sind, stellen den primären Markt für Compliance-Software dar. Die Komplexität moderner Compliance-Umgebungen macht manuelle Compliance-Verwaltung mit zunehmender Organisationsgröße immer unpraktischer.
Finanzsektor-Organisationen - Banken, Versicherungsunternehmen, Investmentfirmen - sehen sich einigen der anspruchsvollsten Compliance-Anforderungen gegenüber. Vorschriften wie Sarbanes-Oxley, Basel III und verschiedene Datenschutzgesetze schaffen überlappende Verpflichtungen, die ausgefeilte Verfolgung und Berichterstattung erfordern.
Organisationen im Gesundheitswesen und in der Pharmazie müssen sich durch gleich komplexe Anforderungen navigieren. Klinische Labore, Medizinprodukt-Hersteller, Krankenhäuser und Pharmaunternehmen befassen sich mit FDA-Vorschriften, HIPAA-Datenschutzanforderungen und verschiedenen Qualitätsstandards, die sorgfältige Dokumentation und regelmäßige Berichterstattung erfordern.
Energie- und Telekommunikationsunternehmen operieren unter sektor-spezifischen Vorschriften, die sich je nach Jurisdiktion erheblich unterscheiden. Diese Organisationen benötigen oft Compliance-Software, die mehrere regulatorische Rahmenwerke gleichzeitig handhaben kann.
Regierungsbehörden und ihre Auftragnehmer sehen sich einzigartigen Compliance-Herausforderungen gegenüber. Zuschussanforderungen, öffentliche Sektor-Vorschriften und Transparenzverpflichtungen schaffen Dokumentationsanforderungen, die manuelle Systeme schwer erfüllen können.
Bildungsinstitutionen, besonders Universitäten mit Forschungsprogrammen, müssen Compliance über mehrere Bereiche verwalten - Datenschutz von Studierenden, Forschungsethik, Finanzierungsvorschriften und Arbeitsschutzanforderungen.
Internationale Organisationen sehen sich der zusätzlichen Komplexität unterschiedlicher Vorschriften über verschiedene Länder und Jurisdiktionen gegenüber. Was Behörden in einem Markt zufriedenstellt, kann in einem anderen unzureichend sein, was Software erfordert, die mehrere Compliance-Rahmenwerke gleichzeitig verwalten kann.
Organisationen, die regelmäßigen Audits unterliegen, Regierungszuschüsse erhalten oder detaillierte Aktivitätsberichte veröffentlichen müssen, stellen oft fest, dass sich die Compliance-Software durch Reduzierung der Zeit und des Aufwands für diese Aktivitäten selbst bezahlt.
Unternehmen, deren Compliance-Anforderungen in Service-Level-Vereinbarungen oder Verträge mit großen Kunden eingebaut sind, stellen oft fest, dass ihre Geschäftsbeziehungen davon abhängen, dass sie konsistente Compliance-Praktiken demonstrieren können.
Schlüsselfunktionen von Tools für behördliche Compliance
Moderne Compliance-Tools handhaben die Koordinationsherausforderungen, die Compliance-Verwaltung so schwierig machen, wenn sie manuell versucht wird. Das Verständnis dieser Kernfunktionen hilft zu verdeutlichen, warum Organisationen in spezialisierte Software investieren, anstatt zu versuchen, Compliance durch allgemein verwendbare Tools wie Tabellenkalkulationen oder Projektmanagement-Plattformen zu verwalten.
| Funktion | Beschreibung |
| Zentralisierte Regulierungsverwaltung | Einzelnes Repository für Anforderungen & Richtlinien |
| Compliance-Kalender & Visualisierung | Visuelle Zeitpläne und Planung von Meilensteinen |
| Automatisierte Benachrichtigungen & Erinnerungen | Benachrichtigungen für Fristen und Statusänderungen |
| Standardisierte Checklisten & Überprüfung | Stellt sicher, dass Aufgaben konsistent und prüfbar ausgeführt werden |
| Risikomanagement & Überwachung | Priorisiert risikoreiche Compliance-Punkte |
| Integration mit Unternehmenssystemen | Verbindung zu ERP, CRM, Microsoft 365, etc. |
| Berichts- und Audit-Trail-Generierung | Erstellt bereitwillig Berichte und Belege |
Zentralisierte Verwaltung von behördlichen Anforderungen, Richtlinien und Verfahren
Compliance-Informationen neigen dazu, sich wie Samen im Wind über eine Organisation zu verteilen. Vorschriften leben in einem System, interne Richtlinien in einem anderen, Verfahren in gemeinsamen Laufwerken, und Aktualisierungen kommen durch verschiedene Kanäle - behördliche Websites, Branchen-Newsletter, Rechtsbeistand und Konferenz-Präsentationen.
Compliance-Tools schaffen ein einzelnes digitales Repository für alle anwendbaren Vorschriften, Standards, interne Richtlinien und Betriebsanweisungen. Diese Zentralisierung beseitigt die Informationsfragmentierung, die zu versäumten Aktualisierungen und inkonsistenten Interpretationen führt. Jeder greift auf die gleiche aktuelle Version der Anforderungen zu und reduziert Verwirrung und sichert konsistente Anwendung über Abteilungen.
Organisationen mit mehreren Abteilungen sehen sich besondere Herausforderungen bei der Synchronisierung lokaler und globaler Anforderungen. Ein Pharmaunternehmen muss beispielsweise FDA-Anforderungen neben Standards der Europäischen Arzneimittelagentur, staatlichen Vorschriften und internen Qualitätsrichtlinien verfolgen. Zentralisierte Verwaltung stellt sicher, dass Änderungen in einer beliebigen Anforderungskategorie an alle relevanten Stakeholder kommuniziert werden.
Planung und Visualisierung von Compliance-Meilensteinen
Behördliche Kalender ähneln oft Flugsicherungs-Zeitplänen - mehrere bewegliche Teile, die sich präzise koordinieren müssen, um Katastrophen zu vermeiden. Compliance-Tools helfen Organisationen, klare Zeitpläne für behördliche Ereignisse zu erstellen, von routinemäßigen vierteljährlichen Berichten bis zur großen Audit-Vorbereitung.
Visuelle Planungs-Schnittstellen zeigen die gesamte Compliance-Arbeitsbelastung auf einen Blick. Kalender-Ansichten offenbaren potenzielle Konflikte, bei denen sich mehrere Fristen zusammentreffen. Timeline-Diagramme helfen Teams zu verstehen, wie verschiedene Compliance-Aktivitäten miteinander verbunden sind und voneinander abhängen. Dashboard-Ansichten bieten Führungskräften einen umfassenden Überblick, während sie Detail-Zugang für operative Teams ermöglichen.
Diese Visualisierungsfähigkeiten erweisen sich als besonders wertvoll für Organisationen, die verwalten:
- Berichterstattungs-Fristen, die nach Jurisdiktion oder Geschäftseinheit variieren
- Geplante und ungeplante Audit-Vorbereitungen
- Interne Compliance-Überprüfungen und Bewertungen
- Implementierungsphasen für neue Sicherheitsrichtlinien oder ethische Richtlinien
Automatische Benachrichtigungen und Erinnerungen
Menschliches Gedächtnis versagt unter Druck, und beschäftigte Fachleute jonglieren oft mit Dutzenden von Prioritäten gleichzeitig. Compliance-Verstöße treten häufig nicht absichtlich auf, sondern durch einfaches Vergessen - versäumte Fristen, unvollständige Schritte, übersehene Dokumente.
Moderne Compliance-Lösungen beseitigen diesen menschlichen Faktor durch intelligente Benachrichtigungssysteme. Mitarbeiter erhalten Erinnerungen über ihre bevorzugten Kommunikationskanäle - Teams, E-Mail oder Push-Benachrichtigungen - wenn wichtige Fristen näher rücken. Diese Systeme können Benachrichtigungen eskalieren, sanfte erste Erinnerungen wochen voraus senden, dann dringlichere Warnungen, wenn sich Fristen nähern.
Intelligente Benachrichtigungssysteme berücksichtigen individuelle Arbeitsmuster und Vorlieben. Einige Teammitglieder bevorzugen täglich zusammengefasste E-Mails, andere mögen sofortige Benachrichtigungen für hochpriorisierte Punkte. Die besten Systeme passen sich diesen Vorlieben an, während sie sicherstellen, dass kritische Informationen nie übersehen werden.
Compliance-Checklisten und Anforderungsverifizierung
Behördliche Anforderungen beinhalten oft komplexe mehrstufige Prozesse, die in bestimmten Sequenzen abgeschlossen werden müssen. Eine vierteljährliche Berichterstattung eines Finanzinstituts könnte Datenerfassung, interne Überprüfung, externe Validierung, Managementsegnung und abschließende Einreichung erfordern - mit spezifischen Dokumentationsanforderungen in jeder Phase.
Compliance-Tools erstellen standardisierte Checklisten für diese Prozesse, die eine konsistente Ausführung unabhängig von der Person, die die Arbeit handhabt, sicherstellen. Jedes behördliche Ereignis erhält seine eigene obligatorische Aktionssequenz, die verantwortliche Mitarbeiter Schritt für Schritt abschließen. Diese Standardisierung erweist sich in Branchen als wesentlich, bei denen sich Anforderungen regelmäßig wiederholen - vierteljährliche Berichtszyklus, jährliche Neuzertifizierungen oder kontinuierliche Gegenpartei-Verifizierungen.
Checklisten vereinfachen auch nachfolgende Audits, indem sie klare Belege der geleisteten Arbeit liefern. Auditors können genau überprüfen, was getan wurde, wann und von wem, anstatt zu versuchen, Aktivitäten aus verstreuter Dokumentation zu rekonstruieren.
Risikomanagement und Compliance-Überwachung
Effektives Compliance-Management erfordert nicht nur das Verständnis, was getan werden muss, sondern auch, welche Anforderungen die höchsten Risiken bergen, wenn sie verpasst werden. Compliance-Tools integrieren Risikomanagement-Fähigkeiten, die Organisationen helfen, ihre Bemühungen angemessen zu priorisieren.
Risiko-Klassifizierungsfunktionen ermöglichen Organisationen, Compliance-Anforderungen nach Kritikalitätsstufe zu kategorisieren. Hochrisiko-Punkte - diejenigen mit schweren Strafen oder kurzen Fristen - erhalten verbesserte Überwachung und häufigere Statusaktualisierungen. Mittel- und Niederrisiko-Punkte werden verfolgt, aber mit weniger intensiver Überwachung.
Zuständigkeitszuweisung stellt sicher, dass jede Risikokategorie bestimmte Eigentümer für Überwachungs- und Risikominderungsaktivitäten hat. Risiko-Verfolgungsfähigkeiten überwachen, wie sich Compliance-Risiken im Lauf der Zeit ändern, und identifizieren Trends, die auf systemische Probleme oder verbesserte Leistung hindeuten könnten.
Fortgeschrittene Systeme bieten automatische Benachrichtigungen, wenn Risiken angegebene Parameter überschreiten oder wenn Kontrollprozesse Zeichen von Zusammenbruch zeigen. Dieser proaktive Ansatz hilft Organisationen, Compliance-Probleme anzugehen, bevor sie zu Verstößen eskalieren.
Integration mit Unternehmenssystemen
Compliance kann nicht in organisationaler Isolation existieren. Die meisten Compliance-Aktivitäten erfordern Daten aus anderen Geschäftssystemen - finanzielle Informationen aus ERP-Systemen, Kundendaten aus CRM-Plattformen, Dokumentenspeicherung aus SharePoint-Repositorys.
Moderne Compliance-Lösungen unterstützen umfangreiche Integrationsfähigkeiten und verbinden sich mit:
- ERP-Systemen für Budget-Controls und finanzielle Compliance-Überwachung
- CRM-Systemen für Kundenprüfung und Compliance in der Beziehungsverwaltung
- Microsoft 365 Ökosystem (Teams, SharePoint, Outlook) für Dokumentenverwaltung und Kommunikation
- Kalender-Anwendungen, wo Compliance-Fristen und Überprüfungstreffen geplant werden
Diese Integrationen reduzieren manuelle Dateneingabe, minimieren Verdopplungsfehler und stellen sicher, dass Compliance-Aktivitäten mit breiteren Geschäftsoperationen synchronisiert bleiben. Wenn Änderungen in Quellsystemen auftreten, können Compliance-Tools automatisch relevante Verfolgung und Berichterstattung aktualisieren.
Berichtsgenerierung und Audit-Vorbereitung
Jedes Compliance-Programm sieht sich irgendwann der Frage gegenüber: "Können Sie beweisen, dass Sie das getan haben, was Sie sagten?" Compliance-Tools zeichnen sich durch die Erstellung detaillierter Dokumentation aus, die diese Frage überzeugend beantwortet.
Umfassende Berichtsfähigkeiten zeigen genau, wer welche Aufgaben abgeschlossen hat, wann die Arbeit fertig war, welche Dokumente eingereicht wurden und welche Punkte noch ausstehen. Dieser Detaillierungsgrad erweist sich während externer Audits als unschätzbar wertvoll, unterstützt aber auch interne Kontrollprozesse, Ausschreibungsvorbereitungen und Zertifizierungsaktivitäten wie ISO-, HIPAA- oder SOC 2-Compliance.
Berichtsgenerations-Funktionen bieten in der Regel mehrere Ausgabeformate und Verteilungsoptionen. Berichte können automatisch nach Zeitplänen generiert und an bestimmte E-Mail-Adressen oder SharePoint-Ordner gesendet werden. Benutzerdefinierte Berichtsvorlagen ermöglichen es Organisationen, spezifische behördliche oder interne Berichterstattungsanforderungen zu erfüllen.
Erfassung von Compliance-Belegen und Audit-Trails
Behördliche Compliance erfordert zunehmend nicht nur das Ausführen erforderlicher Aktivitäten, sondern auch den Nachweis, dass diese Aktivitäten ordnungsgemäß abgeschlossen wurden. Compliance-Tools erstellen umfassende Audit-Trails, die jede Aktion, die im Compliance-Verwaltungsprozess unternommen wird, dokumentieren.
Die Erfassung von Belegen umfasst:
- Abgeschlossene Checklisten mit Zeitstempel und Identifizierung der verantwortlichen Partei
- Dokument-Anhänge und Versionshistorien
- Aktivitätsprotokolle, die zeigen, wer wann auf welche Informationen zugegriffen hat
- Digitale Signaturen und Genehmigungs-Arbeitsabläufe
Diese Dokumentation erweist sich während behördlicher Untersuchungen als unverzichtbar. Anstatt zu versuchen, Compliance-Aktivitäten aus Gedächtnis oder verstreuten Aufzeichnungen zu rekonstruieren, können Organisationen umfassende elektronische Belege ihrer Compliance-Bemühungen bereitstellen. Das Vorhandensein detaillierter Audit-Trails reduziert oft den Umfang und die Dauer von behördlichen Überprüfungen, da Prüfer schnell Compliance-Aktivitäten überprüfen können.
Über externe Audits hinaus unterstützt umfassende Beweiserfassung interne Analysen und Prozessverbesserungen. Organisationen können überprüfen, welche Compliance-Prozesse reibungslos funktionieren und wo Engpässe oder Fehler auftreten, was kontinuierliche Verbesserungen ihrer Compliance-Programme ermöglicht.
Übersicht über beliebte Software für behördliche Compliance
Der Compliance-Software-Markt hat sich in unterschiedliche Kategorien entwickelt, die jeweils unterschiedliche Organisationsbedürfnisse und technische Umgebungen bedienen. Das Verständnis dieser Kategorien hilft, Ihre Suche zu straffen, bevor Sie sich in spezifische Produktvergleiche vertiefen.
Arten von Compliance-Lösungen
Jede Kategorie behandelt die Compliance-Verwaltung aus einem anderen Winkel, wobei Umfassendheit gegen Leichtigkeit der Implementierung, spezialisierte Funktionen gegen breite Funktionalität und Integrationstiefe gegen eigenständige Fähigkeiten abgewogen werden.
Umfassende Compliance-Plattformen für große Organisationen
Enterprise-grade Plattformen behandeln das gesamte Spektrum von Governance-, Risiko- und Compliance-Herausforderungen, denen sich große Organisationen gegenübersehen. Diese Systeme handhaben mehrere regulatorische Rahmenwerke gleichzeitig, unterstützen komplexe Genehmigungs-Arbeitsabläufe und bieten die Skalierbarkeit, die multinationaler Operationen benötigen.
Solche Plattformen beinhalten typischerweise ausgefeilte Risikobewertungsfähigkeiten, Richtlinien-Verwaltungssysteme, Incident-Verfolgung, Audit-Automatisierung und Zertifizierungsvorbereitungs-Tools. Sie sind für Organisationen konzipiert, die in Finanzdienstleistungen, Gesundheitswesen, Energie und Pharmazie tätig sind, wo regulatorische Komplexität umfassende Lösungen erfordert.
Die Implementierung erfordert erhebliche Investitionen sowohl in Software-Lizenzierung als auch in professionelle Dienstleistungen, aber die Plattformen bieten die Tiefe und Breite, die stark regulierte Unternehmen benötigen.
Lösungen im Microsoft 365 Ökosystem
Viele Organisationen operieren bereits in der Microsoft 365 Umgebung, was es logisch macht, Compliance-Funktionen durch Tools zu erweitern, die sich natürlich mit Teams, SharePoint und Outlook integrieren. Diese Lösungen nutzen vorhandene Benutzervertrautheit und Verwaltungsinfrastruktur.
Microsoft Compliance Manager exemplifiziert diesen Ansatz und ermöglicht Organisationen, die Compliance mit Datensicherheits- und Datenschutzrichtlinien nachzuverfolgen, während sie Checklisten erstellen und automatisch Compliance-Belege erfassen. Der Integrationsvorteil reduziert Schulungsanforderungen und vereinfacht die Benutzerakzeptanz.
Native Microsoft-Lösungen können jedoch die speziellen Funktionen fehlen, die spezifische Branchen erfordern, was einen Kompromiss zwischen Integrations-Komfort und Funktionstiefe schafft.
Cloud-Services für verteilte Teams
Cloud-basierte Compliance-Lösungen bedienen Organisationen mit verteilten Workforces, mehreren Bürostandorten oder internationalen Operationen. Diese Plattformen bieten Echtzeit-Zugriff auf Compliance-Aufgaben, Checklisten und Benachrichtigungen über Webbrowser und mobile Anwendungen.
Die Implementierung erfolgt typischerweise schneller als bei Enterprise-Plattformen, und das Cloud-Bereitstellungsmodell beinhaltet oft automatische Updates und reduzierte IT-Wartungsanforderungen. Preismodelle skalieren typischerweise mit der Nutzung, was diese Lösungen für Mid-Market-Organisationen zugänglich macht.
Der Fokus liegt oft auf rascher Bereitstellung und Konfigurationsflexibilität gegenüber den umfassenden Funktionssätzen, die große Unternehmen benötigen.
Beliebte Software-Lösungen für Compliance
Die folgenden Plattformen stellen die aktuellen Marktführer dar, jede mit unterschiedlichen Ansätzen zur Lösung von Compliance-Herausforderungen. Anstatt diese Lösungen zu ranking versuchen, werden wir ihre Stärken, Einschränkungen und idealen Anwendungsfälle erkunden, um Ihnen zu helfen, zu verstehen, welche zu den Anforderungen Ihrer Organisation passen könnte.
LogicGate Risk Cloud®
LogicGate positioniert sich als eine No-Code-Plattform, die Geschäftsbenutzer befähigt, Compliance-Prozesse ohne umfangreiche IT-Beteiligung zu erstellen und zu ändern. Die Plattformflexibilität ermöglicht Organisationen, benutzerdefinierte Arbeitsabläufe zu erstellen, die ihren spezifischen behördlichen Anforderungen entsprechen.
Neue Funktionen beinhalten Spark AI, die Compliance-Text generieren, Kontrollen empfehlen und Formulare automatisch aus unstrukturierten Daten ausfüllen kann. Die Plattform bietet nun eine automatisierte Kontroll-Lückenbewertung und verbesserte Benutzerfreundlichkeits-Verbesserungen wie One-Touch-Provisioning und verbesserte Dashboards.
LogicGate zeichnet sich bei Organisationen aus, die stark angepasste Compliance-Arbeitsabläufe benötigen und über die Expertise verfügen, komplexe Prozesse zu konfigurieren. Der No-Code-Ansatz bedeutet, dass Geschäftsbenutzer das System anpassen können, wenn sich Anforderungen entwickeln, was die Abhängigkeit von IT-Ressourcen für routinemäßige Änderungen reduziert.
Diese Flexibilität kann jedoch Organisationen ohne gut definierte Prozesse oder dedizierte Compliance-Teams überfordern. Einige Benutzer berichten, dass die umfangreichen Anpassungsoptionen die erste Einrichtung komplex und zeitaufwändig machen.
Die Plattform zielt auf große Unternehmen und Organisationen in stark regulierten Branchen, die benutzerdefinierte Compliance-Arbeitsabläufe zu ihren spezifischen Anforderungen erstellen und kontinuierlich anpassen möchten.
SAP GRC
SAP Governance, Risk, and Compliance Suite integriert sich tief in das breitere SAP-Ökosystem und bietet umfassende Risikomanagement-, Zugriffskontroll- und behördliche Compliance-Fähigkeiten. Für Organisationen, die bereits in SAP-Infrastruktur investiert sind, bietet diese Integration erhebliche Vorteile.
Die Plattform entwickelt sich zu einer Cloud-nativen Architektur mit erweiterten Predictive-Analysen-Fähigkeiten. Zukünftige Versionen konzentrieren sich auf KI-gesteuerte prädiktive Compliance, indem sie maschinelles Lernen nutzen, um potenzielle Compliance-Ausfälle zu identifizieren, bevor sie auftreten.
SAP GRC bietet robuste Fähigkeiten zur Verwaltung von Finanzbereichs-Compliance und Segregation of Duties Risiken innerhalb von SAP-Umgebungen. Die umfassende Modulsuite behandelt verschiedene GRC-Aspekte, von Risikomanagement bis zu internationaler Handels-Compliance.
Implementierungskomplexität stellt die primäre Herausforderung dar, besonders für Organisationen, die SAP-Systeme nicht umfangreich nutzen. Die Benutzeroberfläche wurde historisch als sperrig kritisiert, obwohl Verbesserungen in anstehenden Versionen geplant sind.
Die Lösung bedient hauptsächlich große Unternehmen, die stark in das SAP-Ökosystem investiert sind und tiefgreifende integrierte GRC-Fähigkeiten über ihre Geschäftsoperationen benötigen.
MetricStream
MetricStream bietet eine umfassende modulare Plattform für große Organisationen mit komplexen Compliance-Anforderungen. Das Unternehmen hat seine Angebote in drei unterschiedliche Produktlinien umstrukturiert: BusinessGRC, CyberGRC und ESGRC, was Organisationen ermöglicht, Komponenten zu wählen, die ihre spezifischen Anforderungen erfüllen.
Die Plattform integriert zunehmend KI für Risikoquantifizierung und behördliche Intelligenz und bietet intelligente Einblicke, die helfen, Compliance-Aktivitäten zu priorisieren. Jüngste Verbesserungen beinhalten verbesserte rollenbasierte Zugriffskontrolle und automatisierung der Compliance-Berichterstattung basierend auf Risiken.
Die Stärke von MetricStream liegt in seiner Konfigurierbarkeit und Skalierbarkeit. Organisationen können die Module implementieren, die sie sofort benötigen, während sie die Möglichkeit behalten, die Funktionalität zu erweitern, wenn sich Anforderungen entwickeln. Die Plattform bietet zentralisierte Verwaltung für Risiko-, Compliance-, Audit- und Richtlinien-Verwaltungsaktivitäten.
Die Implementierung erfordert typischerweise erhebliche Zeit und spezialisierte technische Fähigkeiten, was sie für Organisationen, die schnelle Bereitstellung anstreben, weniger geeignet macht. Einige Benutzer finden, dass das Erstellen spezifischer oder Ad-hoc-Berichte umständlich sein kann, trotz der umfassenden Fähigkeiten der Plattform.
Die Plattform bedient große Unternehmen und multinationale Konzerne mit komplexen, mehrregelatorischen Umgebungen und dedizierten GRC-Teams, die fähig sind, ausgefeilte Implementierungen zu verwalten.
VComply
VComply zielt auf mittlere bis große Unternehmen ab und verfolgt einen benutzerfreundlichen Ansatz zur GRC-Verwaltung. Die Plattform betont rationalisierte Arbeitsabläufe und intuitive Schnittstellen, die Schulungsanforderungen reduzieren und Benutzerakzeptanz beschleunigen.
Jüngste Feature-Entwicklungen beinhalten zentralisierte Richtlinien-Verwaltung mit anpassbaren Überprüfungs- und Genehmigungs-Arbeitsabläufen, besonders stark in Healthcare-Compliance-Szenarien. Die Plattform bietet Echtzeit-Compliance-Verfolgung mit automatisierten Risikobewertungen und Benachrichtigungen.
Die Vorteile von VComply beinhalten ausgezeichneten Kundensupport und hohe Anpassbarkeit, was Benutzern ermöglicht, Einstellungen zu konfigurieren und die Plattform zu ihren spezifischen Anforderungen anzupassen. Die benutzerfreundliche Gestaltung erleichtert schnelle Eingliederung im Vergleich zu komplexeren Enterprise-Plattformen.
Einige Benutzer bemerken das Fehlen von mobilen Anwendungen und begrenzte Integrationsfähigkeiten mit bestehenden Systemen. Die Plattform kann auch während der ersten Eingliederung eine Lernkurve präsentieren, obwohl sie trotzdem benutzerfreundlich ist.
VComply bedient mittlere bis große Unternehmen, die benutzerfreundliche und flexible GRC-Plattformen anstreben, um Compliance-Prozesse zu rationalisieren, besonders diejenigen, die kostengünstigere Alternativen zu komplexeren Enterprise-Lösungen suchen.
ZenGRC von Reciprocity
ZenGRC konzentriert sich speziell auf Sicherheits-Compliance und Risikomanagement und ist dafür konzipiert, Informationssicherheits-Programme zu automatisieren und zu vereinfachen. Die Plattform betont Echtzeit-Risiko-Scoring und einheitliches Control-Management über mehrere Compliance-Rahmenwerke.
Die Plattform generiert dynamisch aktualisierte Risiko-Scores, die Änderungen in der organisationalen Risikolandschaft widerspiegeln. Einheitliches Control-Management erlaubt Organisationen, Kontrollen und Belege über mehrere Rahmenwerke hinweg wiederzuverwenden, was Audit-Müdigkeit und Compliance-Overhead reduziert.
ZenGRC vereinfacht Compliance-Verwaltung, indem es zentralisierte Rahmenwerke für mehrere Vorschriften bereitstellt, während Belege effizient mit internen und externen Auditors geteilt werden. Die Plattform kann als Force-Multiplier für kleine GRC-Teams fungieren, indem sie viele routinemäßige Compliance-Aufgaben automatisiert.
Einige Benutzer finden die Berichtsfähigkeiten für komplexe Arbeitsabläufe unzureichend, und die Plattform kann schwierig zu navigieren sein für spezialisierte Berichte und komplizierte Compliance-Prozesse. Anpassungsoptionen können im Vergleich zu umfassenderen Plattformen begrenzt sein.
Die Lösung bedient Organisationen verschiedener Größe, besonders diejenigen, die sich auf Informationssicherheits-Compliance mit Rahmenwerken wie SOC 2, ISO 27001, GDPR und HIPAA konzentrieren.
| Software-Lösung | Am besten für | Hauptstärken | Einschränkungen |
| LogicGate Risk Cloud | Benutzerdefinierte Arbeitsabläufe | No-Code, flexibel, KI-Funktionen | Steile Lernkurve |
| SAP GRC | SAP-zentrische Unternehmen | Tiefe SAP-Integration, Analytics | Komplex, UI-Probleme |
| MetricStream | Große Unternehmen | Modular, skalierbar, KI-Einblicke | Einrichtungszeit, Berichtskomplexität |
| VComply | Mittlere-große Unternehmen | Benutzerfreundlich, anpassbar | Begrenzte Mobilität/Integration |
| ZenGRC | Sicherheits-Compliance | Einheitliche Controls, Echtzeit-Risiko | Begrenzte Anpassung/Berichterstattung |
Spezialisierte Lösungen nach Industrie
- ComplySci spezialisiert sich auf Compliance im Finanzdienstleistungssektor, besonders auf Überwachung von Mitarbeiter-Aktivitäten wie persönliches Trading und politische Spenden. Die 2025er Roadmap des Unternehmens beinhaltet KI-gesteuerte Intelligenz zur Automatisierung von Compliance-Kalendern und Natural-Language-Query-Fähigkeiten.
- Netwrix bietet Sichtbarkeitsplattformen für Analyse von Benutzerverhalten und Risikominderung in hybriden IT-Umgebungen. Die 1Secure Plattform beinhaltet nun KI-gesteuerte Risiko-Behebung und erweiterte Active-Directory-Risikobewertungen.
- Microsoft Purview Compliance Manager bietet über 320 Bewertungsvorlagen an und erweitert Compliance-Verfolgung über Microsoft 365 hinaus auf Multi-Cloud-Umgebungen, einschließlich Azure, Google Cloud und AWS.
Bemerkenswerte Lösungen
- Workiva zeichnet sich bei kollaborativer Berichterstattung aus und verbindet Daten aus verschiedenen Quellen, um finanzielle, ESG- und GRC-Berichterstattung zu rationalisieren. Die Plattform beinhaltet natives KI, um Audit- und Risk-Teams dabei zu helfen, versteckte Risiken zu entdecken und Kontrollen effizienter zu rationalisieren.
- Drata konzentriert sich auf Sicherheits- und Compliance-Automatisierung für Cloud-native Unternehmen und hilft Organisationen, kontinuierliche Compliance mit Rahmenwerken wie SOC 2, ISO 27001 und HIPAA durch automatisierte Überwachung und Beweiserfassung zu erreichen und zu halten.
Die Integrationslücke
Viele Compliance-Lösungen im aktuellen Markt bieten keine umfassende Integration mit Microsoft 365 Umgebungen, die Organisationen für tägliche Zusammenarbeit nutzen. Während Plattformen möglicherweise grundlegende Datenaustauschfähigkeiten bieten, bieten nur wenige die tiefe Integration mit Teams, Outlook, SharePoint und Microsoft Calendar, die Compliance-Aktivitäten ermöglichen würde, natürlich innerhalb bestehender Arbeitsabläufe zu fließen.
Diese Integrationslücke erzeugt Reibung für Organisationen, bei denen Mitarbeiter hauptsächlich in dem Microsoft-Ökosystem arbeiten. Compliance-Aufgaben, die separate Logins, unterschiedliche Schnittstellen und manuelle Datensynchronisierung erfordern, sehen oft niedrigere Akzeptanzraten und höhere Fehlerraten.
Die Lücke stellt eine erhebliche Gelegenheit für Lösungen dar, die Compliance-Verwaltung direkt in die kollaborativen Umgebungen einbetten können, wo Teams bereits operieren, was Context-Switching reduziert und die Gesamteffizienz des Compliance-Programms verbessert.

Wie Sie die richtige Lösung wählen
Die Auswahl einer Compliance-Software fühlt sich oft an wie die Wahl eines Lebenspartners – Sie werden jahrelang täglich zusammenarbeiten, daher ist Kompatibilität wichtiger als auffällige Funktionen, die in Demonstrationen beeindruckend wirken, sich für Ihre tatsächlichen Anforderungen aber als irrelevant erweisen.
Der Entscheidungsprozess wird überschaubarer, wenn Sie ihn in systematische Schritte zerlegen, die Sie zwingen, Ihre Anforderungen zu klären, bevor Anbieterpräsentationen und Funktionsvergleiche Sie ablenken.

Bewerten Sie Ihre Compliance-Landschaft und die Größe Ihrer Organisation
Erfassen Sie zunächst umfassend Ihre aktuellen Compliance-Verpflichtungen. Mit wie vielen verschiedenen regulatorischen Rahmenwerken hat Ihre Organisation zu tun? Eine regionale Bank befasst sich womöglich hauptsächlich mit Bankvorschriften des Bundes und Anforderungen der einzelnen Bundesstaaten, während ein multinationales Pharmaunternehmen FDA-Zulassungen, Standards der Europäischen Arzneimittelagentur, länderspezifische Arzneimittelvorschriften und diverse Qualitätszertifizierungen unter einen Hut bringen muss.
Zählen Sie die Abteilungen, die an Compliance-Aktivitäten beteiligt sind. Finanzteams übernehmen das regulatorische Berichtswesen, die Personalabteilung kümmert sich um die Einhaltung des Arbeitsrechts, die IT sorgt für die Erfüllung der Datensicherheitsanforderungen, und der operative Bereich hält Sicherheits- und Qualitätsstandards ein. Jede Abteilung bringt unterschiedliche Arbeitsweisen, technische Fähigkeiten und Integrationsanforderungen mit.
Ermitteln Sie, welche Compliance-Prozesse derzeit die meisten Probleme verursachen. Sind versäumte Fristen Ihre größte Sorge, oder haben Sie eher mit der Erfassung von Belegen während Audits zu kämpfen? Vielleicht besteht Ihre größte Herausforderung darin, Compliance-Aktivitäten über mehrere Standorte hinweg zu koordinieren oder alle auf dem Laufenden zu halten, wenn sich Anforderungen ändern.
Dokumentieren Sie, wie kritisch die einzelnen Compliance-Aktivitäten sind. Bei manchen Anforderungen drohen bei Nicht-Compliance schwere Strafen, andere sind administrative Pflichten mit geringerem Risiko. Wer diese Rangfolge versteht, kann Softwarefunktionen gezielter priorisieren und Budgetzuweisungen begründen.
Definieren Sie Ihre wesentlichen Anforderungen
Übersetzen Sie Ihre Compliance-Herausforderungen in konkrete Softwareanforderungen, bevor Anbieter beginnen, ihre Fähigkeiten vorzuführen. Diese Vorbereitung verhindert, dass Sie sich von beeindruckenden Funktionen beeinflussen lassen, die Ihre eigentlichen Probleme nicht lösen.
Visuelle Planungstools sind vor allem für Organisationen wichtig, die komplexe Compliance-Kalender mit mehreren gleichzeitigen Fristen verwalten. Wenn Ihre Compliance-Aktivitäten vorhersehbaren Mustern folgen – vierteljährliche Berichte, jährliche Audits, monatliche Sicherheitsüberprüfungen –, werden Kalender- und Timeline-Ansichten unverzichtbar.
Integrationsanforderungen verdienen sorgfältige Prüfung. Organisationen, die stark in Microsoft 365, SAP oder andere Plattform-Ökosysteme investiert haben, benötigen Software, die in ihrer bestehenden technischen Umgebung funktioniert. Mangelhafte Integration führt zu manueller Dateneingabe, Synchronisierungsfehlern und Widerstand bei den Benutzern.
Benachrichtigungs- und Erinnerungsfunktionen unterscheiden sich je nach Plattform erheblich. Einige bieten einfache E-Mail-Benachrichtigungen, andere ausgefeilte Eskalationssysteme mit mehreren Kommunikationskanälen. Berücksichtigen Sie die Kommunikationsvorlieben Ihres Teams und wie kritisch die verschiedenen Compliance-Fristen sind.
Anforderungen an Zugriffskontrolle und Sicherheit hängen davon ab, wie sensibel Ihre Compliance-Daten sind und wie Ihr Team geografisch verteilt ist. Organisationen, die personenbezogene Daten verarbeiten oder in mehreren Ländern tätig sind, benötigen eine robuste Berechtigungsverwaltung und Audit-Trail-Funktionen.
Der Berichtsbedarf reicht von einfachen Status-Dashboards bis zu komplexen Einreichungen bei Aufsichtsbehörden. Manche Plattformen glänzen beim internen Berichtswesen, tun sich aber mit den spezifischen Formaten schwer, die Aufsichtsbehörden verlangen. Andere bieten umfangreiche Berichtsfunktionen, die kleinere Organisationen überfordern können.
Recherchieren und bewerten Sie mögliche Lösungen
Beginnen Sie Ihre Recherche mit Plattformen, die zur Größe und Branchenausrichtung Ihrer Organisation passen. Enterprise-Plattformen bieten womöglich beeindruckende Fähigkeiten, erweisen sich für kleinere Organisationen aber als unnötig komplex, während einfachen Aufgabenmanagement-Tools die Tiefe fehlen kann, die stark regulierte Branchen benötigen.
Lesen Sie Benutzerbewertungen sorgfältig, konzentrieren Sie sich aber auf Organisationen, die Ihrer ähneln. Die Bewertung einer Beratungsfirma mit 50 Mitarbeitern spiegelt nicht unbedingt die Erfahrung eines Krankenhausverbunds mit 5.000 Beschäftigten wider. Achten Sie auf Muster im Feedback statt auf einzelne Beschwerden oder einzelnes Lob.
Achten Sie auf Implementierungszeiträume und Ressourcenbedarf. Manche Plattformen sind schnell bereitgestellt, erfordern aber umfangreiche laufende Konfiguration, während andere erhebliche Vorabinvestitionen verlangen, nach der Implementierung aber reibungslos laufen.
Die technische Kompatibilität sollten Sie gründlich prüfen, bevor Sie sich festlegen. Lässt sich die Plattform ohne teure individuelle Entwicklung in Ihre bestehenden Systeme integrieren? Unterstützt sie Single Sign-On, wenn Ihre Organisation Verzeichnisdienste nutzt? Skaliert sie angemessen mit, wenn Ihre Organisation wächst?
Die Qualität des Kundensupports wird entscheidend, wenn Compliance-Fristen näher rücken und Systeme versagen. Informieren Sie sich über die Reaktionsschnelligkeit des Anbieter-Supports, gegebenenfalls über seine Erreichbarkeit in verschiedenen Zeitzonen und über Eskalationsverfahren bei kritischen Problemen.

Führen Sie gezielte Pilottests durch
Pilotimplementierungen verraten mehr über die Eignung einer Software als noch so viele Demonstrationen oder Referenzgespräche. Gestalten Sie Pilotprojekte so, dass sie Ihre anspruchsvollsten Compliance-Szenarien testen, nicht die einfachen Anwendungsfälle, die immer reibungslos funktionieren.
Beziehen Sie Vertreter aller Abteilungen, die das System nutzen werden, in die Pilottests ein. IT-Mitarbeiter sind vielleicht von den technischen Fähigkeiten begeistert, während Endbenutzer die Oberfläche verwirrend finden, oder umgekehrt. Beide Perspektiven zählen für eine erfolgreiche Implementierung.
Testen Sie die Integrationsfähigkeiten während der Pilotphase gründlich. Probleme bei der Datensynchronisierung zeigen sich oft erst nach längerer Nutzung, und Integrationsprobleme, die in Demonstrationen geringfügig wirken, können im Tagesgeschäft zu großen Hindernissen werden.
Schätzen Sie die Lernkurve realistisch ein. Wie lange brauchen neue Benutzer, bis sie produktiv arbeiten? Finden sich gelegentliche Benutzer effektiv im System zurecht, oder ist tägliche Nutzung nötig, um sicher im Umgang zu bleiben?
Messen Sie die Auswirkungen auf Effizienz und Genauigkeit Ihrer Compliance-Prozesse. Verringert die Software tatsächlich den Zeitaufwand für Compliance-Aktivitäten, oder verlagert sie die Arbeit nur von einer Stelle an eine andere? Erledigen Benutzer Compliance-Aufgaben mit größerer Wahrscheinlichkeit korrekt, oder bringt die Software neue Fehlerarten mit sich?
Berechnen Sie die Gesamtbetriebskosten
Softwarelizenzen sind nur ein Bestandteil der Kosten einer Compliance-Lösung. Berücksichtigen Sie auch Implementierungsleistungen, Schulungen, laufenden Support und die internen Ressourcen, die für die Pflege des Systems erforderlich sind.
Die Implementierungskosten unterscheiden sich von Plattform zu Plattform enorm. Einfache Cloud-Lösungen erfordern womöglich nur minimale Einrichtung, während Enterprise-Plattformen oft monatelange Konfiguration und Prozessumgestaltung benötigen. Manche Anbieter schließen Implementierungsleistungen in ihre Preise ein, andere berechnen professionelle Dienstleistungen separat.
Der Schulungsbedarf hängt von der Komplexität der Software und der technischen Versiertheit der Benutzer ab. Intuitive Plattformen senken die Schulungskosten, bieten aber womöglich keine erweiterten Funktionen, während leistungsstarke Plattformen umfangreiche Fähigkeiten mitbringen, aber eine intensive Schulung der Benutzer erfordern.
Integrationskosten übersteigen häufig die ersten Schätzungen, insbesondere bei Organisationen mit komplexen technischen Umgebungen. Individuelle Entwicklung, Datenmigration und Systemsynchronisierung können die Grundkosten der Software erheblich erhöhen.
Zu den laufenden Betriebskosten zählen Supportverträge, Systemadministration und die internen Ressourcen, die nötig sind, um Compliance-Prozesse in der Software zu pflegen. Manche Plattformen erfordern eigene Administratoren, während andere mit einer Betreuung in Teilzeit effektiv laufen.
Beziehen Sie die Skalierbarkeit in Ihre Kostenberechnung ein. Steigen die Preise proportional mit dem Wachstum Ihrer Organisation, oder bietet die Plattform Mengenrabatte? Können Sie Benutzer und Funktionen schrittweise hinzufügen, oder zwingen die Lizenzmodelle zu großen Vorabverpflichtungen?
Treffen Sie die Entscheidung und planen Sie die Implementierung
Wenn Sie Bewertung und Pilottests abgeschlossen haben, widerstehen Sie der Versuchung, endlos weiter zu recherchieren. Die perfekte Compliance-Software gibt es nicht – jede Plattform bringt Kompromisse zwischen Funktionen, Benutzerfreundlichkeit, Kosten und Implementierungsaufwand mit sich.
Wählen Sie die Plattform, die Ihre kritischsten Compliance-Herausforderungen am besten löst, auch wenn ihr einige wünschenswerte Funktionen fehlen. Fehlende Funktionen lassen sich oft leichter umgehen als eine grundlegende Diskrepanz zu Ihren Compliance-Anforderungen beheben.
Planen Sie die Implementierung in Phasen, die schrittweise Mehrwert liefern, statt sofort eine umfassende Einführung zu versuchen. Beginnen Sie mit Ihren problematischsten Compliance-Prozessen oder den Anforderungen mit dem höchsten Risiko und weiten Sie die Nutzung auf andere Bereiche aus, sobald sich die erste Implementierung bewährt hat.
Legen Sie Erfolgskennzahlen fest, bevor die Implementierung beginnt. Wie wollen Sie messen, ob die Software Ihr Compliance-Programm verbessert? Definieren Sie konkrete, messbare Verbesserungen, die Sie innerhalb von drei, sechs und zwölf Monaten erwarten.
Bereiten Sie sich auf die Herausforderungen im Change-Management vor, die jede Einführung eines neuen Systems begleiten. Benutzer, die mit den bestehenden Prozessen vertraut sind, wehren sich womöglich gegen Veränderungen, selbst wenn neue Systeme klare Vorteile bieten. Planen Sie Kommunikations-, Schulungs- und Supportstrategien, die diese Bedenken proaktiv aufgreifen.
Denken Sie daran, dass die Auswahl einer Compliance-Software der Beginn einer langfristigen Beziehung ist und keine einmalige Kaufentscheidung. Wählen Sie Anbieter, die sich erkennbar für kontinuierliche Produktentwicklung, Kundensupport und Branchenexpertise einsetzen, die den sich wandelnden Anforderungen Ihrer Organisation gerecht werden.
VirtoSoftware-Produkte für die behördliche Compliance-Verwaltung
Organisationen in regulierten Branchen stehen vor einer anhaltenden Herausforderung, die herkömmliche Compliance-Software oft übersieht: Die meisten Mitarbeiter arbeiten hauptsächlich in Microsoft 365, doch Compliance-Aufgaben erfordern häufig den Wechsel zu separaten Systemen mit anderen Oberflächen, Logins und Arbeitsabläufen. Dieses Context-Switching erzeugt Reibung, die die Beteiligung an Compliance-Aufgaben verringert und die Wahrscheinlichkeit versäumter Fristen erhöht.
Erkunden Sie VirtoSoftware-Apps für die Compliance-Planung


Virto Calendar App für Microsoft 365: Compliance-Management dort, wo Teams bereits arbeiten

Statt Ihrem Technologie-Stack ein weiteres System hinzuzufügen, integriert Virto Calendar App die Nachverfolgung der behördlichen Compliance direkt in die Microsoft 365-Umgebung, in der Ihre Teams bereits zusammenarbeiten. Dieser Ansatz beseitigt die Akzeptanzhürden, mit denen eigenständige Compliance-Lösungen zu kämpfen haben.
Die Plattform verbindet sich mit SharePoint-Listen und erstellt so umfassende regulatorische Kalender, die alle Compliance-Verpflichtungen abbilden – von routinemäßigen Quartalsberichten bis zu komplexen, mehrstufigen Audit-Vorbereitungen. Teams sehen anstehende Fristen, erforderliche Aufgaben und Verantwortliche, ohne ihre vertraute Microsoft-Umgebung zu verlassen.
Zu den zentralen Compliance-Funktionen gehören:
Automatische Compliance-Benachrichtigungen in Teams-Kanälen: Statt darauf zu hoffen, dass Mitarbeiter separate Compliance-Systeme prüfen, erscheinen wichtige Fristen und Erinnerungen direkt in den Teams-Kanälen, wo ohnehin über die Arbeit gesprochen wird. „Audit-Frist: noch 3 Tage – erforderliche Dokumente im Kanal hochladen“ wird so Teil des natürlichen Arbeitsablaufs statt einer Unterbrechung von außen.
Visuelle Darstellung regulatorischer Kontrollpunkte und Fristen: Komplexe Compliance-Zeitpläne werden überschaubar, wenn sie in vertrauten Kalenderformaten dargestellt werden. Teams sehen, wie verschiedene regulatorische Anforderungen zusammenwirken, erkennen potenzielle Konflikte und planen Ressourcen entsprechend. Die visuelle Darstellung hilft, die Häufung von Fristen zu vermeiden, die Compliance-Teams oft überfordert.
Skalierbare Rechteverwaltung und zentrale Aufsicht: Verschiedene Teammitglieder benötigen unterschiedliche Zugriffsebenen auf Compliance-Informationen. Manche Mitarbeiter müssen nur die ihnen zugewiesenen Aufgaben sehen, während Compliance-Beauftragte umfassende Überblicks- und Kontrollmöglichkeiten benötigen. Die Plattform unterstützt granulare Berechtigungen und erhält dabei die Vorteile der Zusammenarbeit, die Microsoft 365 so effektiv machen.
Zusammenarbeit an Compliance-Aufgaben in Echtzeit: Wenn sich regulatorische Anforderungen ändern oder Fristen verschieben, werden Aktualisierungen sofort an alle relevanten Teams weitergegeben. Diese Echtzeit-Synchronisierung verhindert die Missverständnisse, die in verteilten Organisationen zu Compliance-Verstößen führen.
Integration mit dem Microsoft Compliance Center
Die technische Architektur der Plattform unterstützt die Integration mit den APIs des Microsoft Compliance Center, sodass Organisationen die Nachverfolgung ihrer regulatorischen Verpflichtungen mit umfassenderen Funktionen zur Compliance-Überwachung verbinden können. Durch diese Integration fließen Compliance-Daten ohne manuelles Eingreifen zwischen den Systemen, was den Verwaltungsaufwand senkt und zugleich die Datengenauigkeit verbessert.
Die Marktlücke schließen
Aktuelle Compliance-Softwarelösungen konzentrieren sich vor allem auf umfassende Funktionsumfänge statt auf Benutzerakzeptanz und die Integration in Arbeitsabläufe. Plattformen wie LogicGate und MetricStream bieten zwar beeindruckende Fähigkeiten, verlangen von den Benutzern aber, außerhalb ihrer primären Umgebungen für die Zusammenarbeit zu arbeiten. Diese Trennung erzeugt die Reibung, die die Wirksamkeit von Compliance-Programmen mindert.
Virto Calendar App schließt diese Lücke, indem sie das Compliance-Management direkt in Microsoft 365 einbettet, wo Organisationen ihre tägliche Zusammenarbeit bereits abwickeln. Teams können Compliance-Verpflichtungen mit denselben Tools verwalten, die sie für Projektmanagement, die gemeinsame Arbeit an Dokumenten und die Kommunikation nutzen.
Vorteile bei der Implementierung für regulierte Organisationen
Organisationen, die Virto Calendar App für das Compliance-Management einsetzen, berichten von mehreren klaren Vorteilen gegenüber herkömmlicher Compliance-Software:
- Geringerer Schulungsbedarf: Teams, die bereits mit Microsoft 365 vertraut sind, können die Compliance-Funktionen sofort und ohne umfangreiche Schulungsprogramme nutzen. Diese Vertrautheit beschleunigt die Akzeptanz und senkt die Implementierungskosten.
- Höhere Erledigungsquoten bei Compliance-Aufgaben: Wenn Compliance-Aktivitäten ganz natürlich Teil bestehender Arbeitsabläufe werden, steigen die Erledigungsquoten deutlich. Aufgaben, die in Teams-Kanäle eingebettet sind, erhalten mehr Aufmerksamkeit als solche, die in separaten Compliance-Systemen untergehen.
- Bessere Audit-Bereitschaft: Wenn Compliance-Belege in SharePoint gespeichert und über vertraute Oberflächen zugänglich sind, wird die Audit-Vorbereitung weniger stressig und effizienter. Prüfer können die Dokumentation mit Standard-Tools von Microsoft sichten, statt sich in proprietäre Systeme einarbeiten zu müssen.
- Bessere Kommunikation mit Stakeholdern: Compliance-Updates, die über Teams-Kanäle geteilt werden, halten alle Beteiligten auf dem Laufenden, ohne dass diese separate Kommunikationskanäle verfolgen oder sich bei zusätzlichen Systemen anmelden müssen.
Ergänzende Lösungen für ein umfassendes Compliance-Management
Organisationen benötigen oft zusätzliche Funktionen, die über die kalenderbasierte Compliance-Nachverfolgung hinausgehen. Virto bietet ergänzende Lösungen, die in derselben Microsoft 365-Umgebung funktionieren:
Virto Alerts & Reminder App bietet ausgefeilte Benachrichtigungsfunktionen, die über einfache Kalendererinnerungen hinausgehen. Das System kann SharePoint-Listen auf Compliance-relevante Änderungen überwachen, Verantwortliche automatisch benachrichtigen, wenn Fristen näher rücken, und Benachrichtigungen eskalieren, wenn erforderliche Maßnahmen nicht erledigt sind. Für Organisationen mit komplexen Compliance-Arbeitsabläufen verhindert dieses automatisierte Benachrichtigungssystem die menschlichen Fehler, auf die die meisten Compliance-Verstöße zurückgehen.

Virto Shared Calendar ist eine schlanke Alternative für Organisationen, die eine einfache Compliance-Terminplanung ohne die Komplexität umfassender Overlay-Funktionen benötigen. Mit dieser eigenständigen Lösung können Teams Compliance-Kalender erstellen, teilen und verwalten, ohne dass eine umfangreiche Systemintegration erforderlich ist. Das Tool funktioniert sowohl in Microsoft Teams als auch als Webanwendung und bietet so Flexibilität für Organisationen mit unterschiedlichen technischen Umgebungen oder mit Beteiligung externer Stakeholder.
Beide ergänzenden Lösungen folgen derselben Designphilosophie: Sie arbeiten innerhalb bestehender Microsoft 365-Arbeitsabläufe, statt von den Benutzern die Einführung separater Systeme zu verlangen. Dieser konsistente Ansatz sorgt dafür, dass Compliance-Aktivitäten in die tägliche Arbeit eingebunden bleiben, statt zu isolierten administrativen Belastungen zu werden.
Erkunden Sie VirtoSoftware-Anwendungsfälle für die Compliance-Nachverfolgung
Lösungen für das Risikomanagement
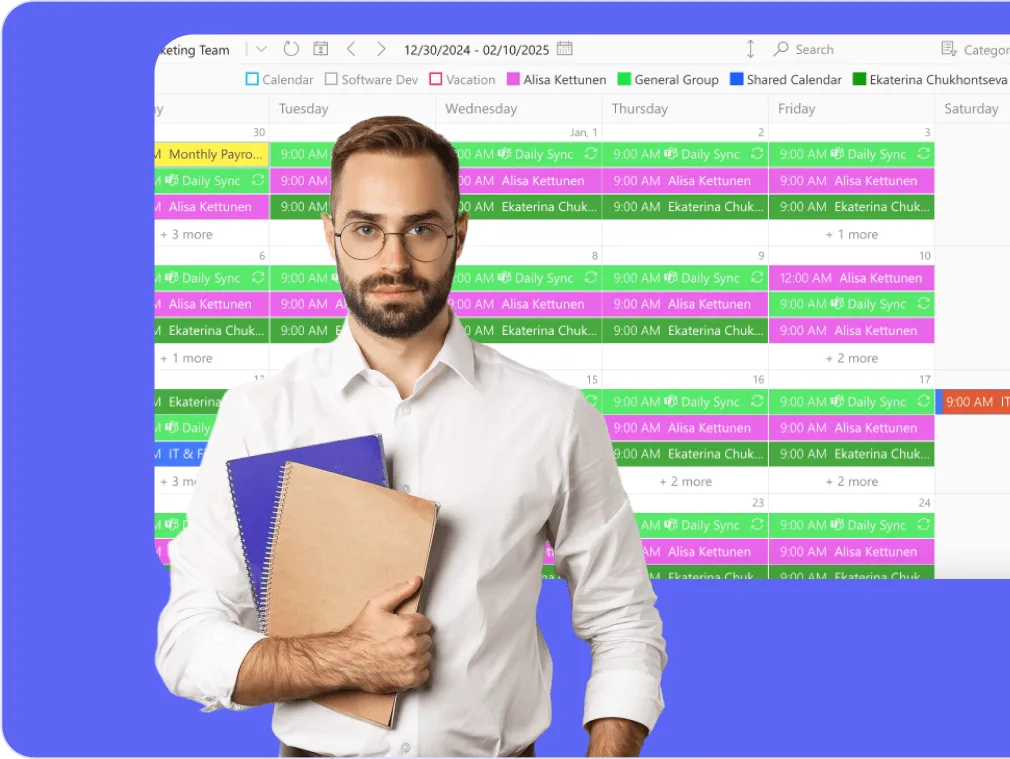
Termine für Risikoüberprüfungen und Maßnahmen in einem Kalender, Maßnahmen auf einem Kanban-Board und E-Mail-Erinnerungen an Risikoverantwortliche vor jeder Überprüfung.
Mehr erfahren über Lösungen für das Risikomanagement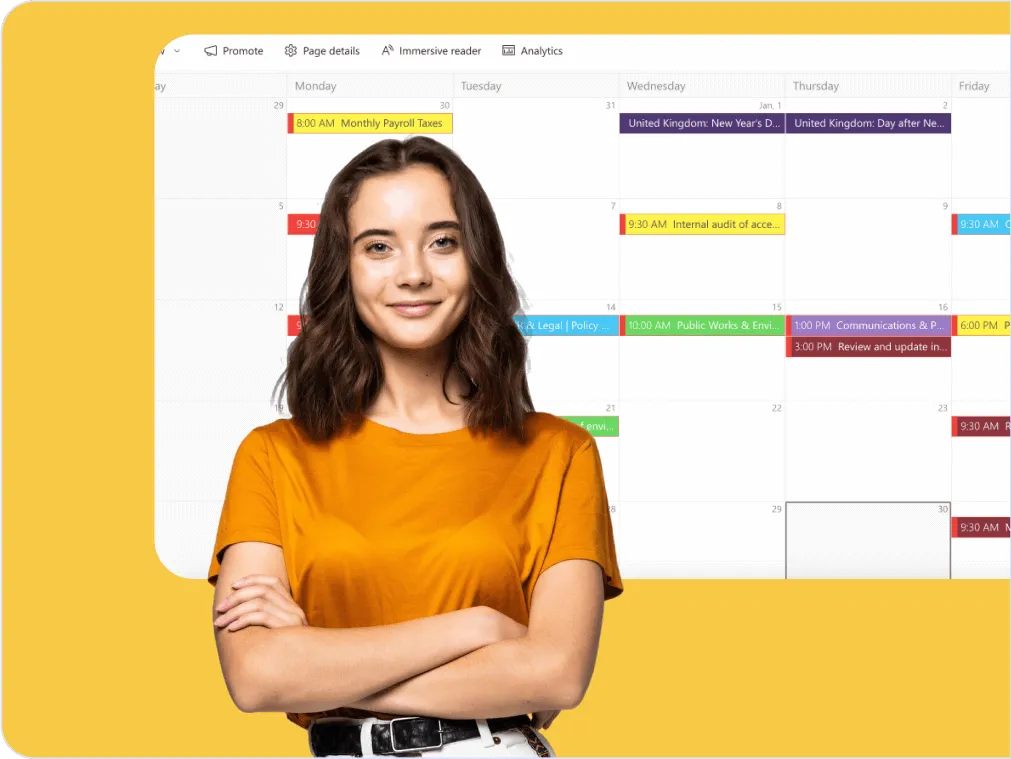
Compliance-Management-Software
Alle Audit- und Meldetermine in einem Kalender, Abhilfemaßnahmen auf Kanban-Boards und E-Mail-Erinnerungen an Verantwortliche vor Compliance-Fristen, alles in Microsoft 365.
Mehr erfahren über Compliance-Management-Software
Kalender für Compliance- und behördliche Fristen
Vereinfachen Sie das Compliance-Management mit einem Microsoft 365-Kalender, der alle Fristen zentral zeigt, und mit E-Mail- und Teams-Erinnerungen von Virto Alerts & Reminder App.
Mehr erfahren über Kalender für Compliance- und behördliche FristenFazit
Software für behördliche Compliance hat sich von einer netten Annehmlichkeit zu einem unverzichtbaren operativen Werkzeug für Unternehmen in stark regulierten Umfeldern entwickelt. Zu viel steht auf dem Spiel und die Anforderungen sind zu komplex geworden, als dass sich Organisationen auf manuelle Nachverfolgungssysteme oder fragmentierte Ansätze im Compliance-Management verlassen könnten.
Moderne Compliance-Lösungen helfen Organisationen, regulatorische Anforderungen systematisch zu verwalten und dabei die Risiken durch menschliche Fehler und fragmentierte Prozesse zu minimieren. Sie automatisieren die Routinearbeit der Fristenüberwachung, des Benachrichtigungsmanagements und der Belegerfassung, die früher viel Arbeitszeit der Mitarbeiter gekostet hat. Und was vielleicht am wichtigsten ist: Sie vereinfachen die Zusammenarbeit mit Prüfern, indem sie die umfassende Dokumentation und die Audit-Trails bereitstellen, die behördliche Prüfungen verlangen.
Die Wahl des richtigen Compliance-Tools geht weit über betriebliche Effizienz hinaus – sie wirkt sich direkt darauf aus, ob Ihre Organisation behördliche Bußgelder vermeiden, ihren Ruf schützen und einen unterbrechungsfreien Geschäftsbetrieb aufrechterhalten kann. Eine falsche Wahl kann Sie anfällig für Compliance-Verstöße machen, die nicht nur Ihr Geschäftsergebnis gefährden, sondern auch Ihre Fähigkeit, in Ihren Zielmärkten tätig zu sein.
Die meisten Compliance-Softwarelösungen verlangen von den Benutzern, außerhalb ihrer primären Umgebungen für die Zusammenarbeit zu arbeiten. Das schafft Akzeptanzhürden und Reibung durch Context-Switching, die die Wirksamkeit des Programms mindern. Virto Calendar App für Microsoft 365 begegnet dieser grundlegenden Herausforderung mit einem einzigartigen Ansatz für das Compliance-Management, der direkt in Teams und SharePoint funktioniert.
Diese Integration ermöglicht es Organisationen, Compliance-Standards über dieselben Plattformen nachzuverfolgen und einzuhalten, auf denen Teams bereits täglich zusammenarbeiten. Compliance-Aufgaben werden Teil natürlicher Arbeitsabläufe statt separater administrativer Belastungen, was für höhere Beteiligungsquoten und eine zuverlässigere Erledigung der erforderlichen Aktivitäten sorgt. Die Compliance-Überwachung in Echtzeit findet dort statt, wo die Arbeit tatsächlich erledigt wird, und schafft die Transparenz und Verantwortlichkeit, die wirksame Compliance-Programme erfordern.
Möchten Sie sehen, wie Virto Calendar App das Compliance-Management Ihrer Organisation verbessern kann? Vereinbaren Sie eine persönliche Demo oder testen Sie eine Pilotintegration, um selbst zu erleben, wie sich Compliance-Aktivitäten natürlich in Ihre bestehenden Microsoft 365-Arbeitsabläufe einfügen.
Erkunden Sie weitere Ressourcen, um zu verstehen, wie VirtoSoftware-Lösungen spezifische Compliance-Herausforderungen angehen:
- Lösungen für Finanz- und Compliance-Management
- Strategien zur Einführung eines Compliance-Kalenders
- Software-Tools für regulierte Organisationen
Praxisbeispiele für die Implementierung: